VMware deki Linux un Mevcut Diskini Büyütmek

Bundan önceki yazılarımda disk büyütme işlemi ile ilgili bir kaç içerik paylaşmıştım ancak bu sefer durum farklı.

Önceki senaryolar da mevcut sistem diskinin yanına yeni bir disk ekliyor ve bu diski Logical Volume dahil ediyorduk, bugünki işlemde ise mevcut diskin boyutunu vmware de büyüterek işletim sistemin de de algılanmasını sağlayacağız.

Bu işlem RHEL ve Centos işletim sistemleri üzerinde denendi.

Note : Dosya yapısının kesinlikle ext3 olması gerekir ve LVM ile yapılandırılmış olmalıdır.


işlem adımları : 

1- Boyut genişletme işlemine başlamadan önce diskimizdeki partitation yapısına göz atalım,

# fdisk – l 

[important]

Device Boot Start End Blocks Id System
/dev/sda1 * 1 64 512000 83 Linux
Partition 1 does not end on cylinder boundary.
/dev/sda2 64 3917 30944256 8e Linux LVM

[/important]


2-  Vmware tarafında diski büyüttük ancak bu henüz diskte görünmüyor, yeni partitaion oluşturuyoruz,

# fdisk /dev/sda


  • p tuşuna basın
    • Partition tablosunu görebilmek için.
  • n tuşuna basın
    • Yeni bir partition oluşturmak için,
  • p tuşuna basın,
    • Primary partition oluşturmak için
  • 3 tuşuna basın,
    • Partition numarası 3
  • İki kez enter,
  • t tuşuna basın,
  • 3 tuşuna basın,
  • 8e tuşuna basın,
  • w tuşuna basın
    • Yeni partition bilgilerini diske yazmak için


3-Diskte yeni bir partitation oluşturduktan sonra işletim sistemini yeniden başlatalım.

# reboot


4- Sistemimiz yeniden açıldığında partitation yapısını kontrol ediyoruz, yeni partitation ve 8e tipin demi kontrol ediyoruz.

# fdisk -l

[important]Device Boot Start End Blocks Id System
/dev/sda1 * 1 64 512000 83 Linux
Partition 1 does not end on cylinder boundary.
/dev/sda2 64 3917 30944256 8e Linux LVM
/dev/sda3 3917 39162 283111485 8e Linux LVM[/important]


5- LVM kullanılan diskimiz de yeni fiziksel bir alan oluşturuyoruz.

# pvcreate /dev/sda3


6- Volume group ile diskimizdeki partitation extend edelim,

# vgextend VolGroup00 /dev/sda3


7- Volume Group boyutunu kontrol edelim, boyutun büyümüş olması gerekir,

# vgdisplay VolGroup00


8- Logical volume extend edelim,

lvextend -l +100%FREE /dev/VolGroup00/LogVol00 /dev/sda3


10- Extend işleminden sonra diski resize ediyoruz,

resize2fs /dev/VolGroup00/LogVol00


11- Diskteki son duruma göz atalım,

df -h

Kısaca sanal makinemize ikincil(sdb) diskini eklemeden sda diskini nasıl büyütebiliriz işleminden bahsettim. Konu ile ilgili yaşayacak olduğunuz sorunlarda benimle iletişime geçebilirsiniz.

Kaynak : http://kb.vmware.com/selfservice/microsites/search.do?language=en_US&cmd=displayKC&externalId=1006371

Share Button

NSA ait bazı proje sunucularının IP adresleri

NSA ait bazı IP adresleri deşifre edilerek yayınlandı, şimdi sıra kamu ve özel sektördeki bilgi güvenliği yöneticilerinde, yapılması gereken işlem adımlarını sıralamak gerekirse,

1- Firewall dan bu IP adreslerine erişim içeri/dışarı engelleyin,

2- Geçmişe dönük olarak bu IP adreslerine erişim var mı kontrol edin,

3- Her hangi bir bilgisayar veya cihazdan bu IP adresi ile baglantı gerçekleştirdiğini tespit ederseniz o cihazı inceleyin.


Cihazı incelemek şu açıdan önemli, bu IP adresleri paylaşıldıktan sonra NSA yetkilileri bu IP adreslerini değiştirmiş olabilir, siz daha önce bu IP adresi ile iletişim kurmuş olan cihazları tespit edebilirseniz yeni IP adreslerini de tespit edebilir, bu IP adreslerini de engelleyerek sisteminizi daha güvenli hale getirebilirsiniz.


NSA Ait IP adresi listesi : 


PROJE KODU IP ADRESİ ÜLKE
ACRIDMINI   146.185.26.163 İngiltere
BALLOONKNOT   176.249.28.104 İngiltere
APERTURESCIENCE 212.118.232.104 İngiltere
CROSSEYEDSLOTH 212.118.232.184 İngiltere
KOALAPUNCH   212.118.232.50 İngiltere
WAXTITAN   31.6.17.94 İzlanda
LUTEUSICARUS 37.130.229.100 İngiltere
MAGNUMOPUS 37.130.229.101 İngiltere
MURPHYSLAW   37.220.10.28 İngiltere
WILDCOUGAR   80.84.63.242 İngiltere
MAGNUMOPUS   84.45.121.218 İngiltere
CROSSEYEDSLOTH 85.237.211.177 İngiltere
HEADMOVIES 85.237.211.198 İngiltere
APERTURESCIENCE   885.237.212.52 İngiltere
DARKFIRE   94.229.78.58 İngiltere
SHARPSHADOW   184.154.95.24 A.B.D.
WILDCHOCOBO 198.105.215.147 A.B.D.
SCREAMINGHARPY 198.144.105.223 A.B.D.
DARKTHUNDER 198.144.107.244
POTBED   198.144.107.45
MURPYSLAW   199.127.100.25 A.B.D.
DARKTHUNDER 216.172.135.105
SCREAMINGHARPY 216.172.135.136
SHAREDTAFFY   37.72.168.84 Hollanda
CHOCOLATESHIP 50.115.118.140 A.B.D.
LUTEUSICARUS 50.115.119.172 A.B.D.
WAXTITAN   64.9.146.208 A.B.D.
WAXTITAN   65.49.68.162 A.B.D.
WHISTLINGDIXIE   68.68.107.164 A.B.D.
CHAOSOVERLORD   68.68.108.69 A.B.D.
JEEPFLEA   69.175.29.74 A.B.D.

Kaynak: http://www.spiegel.de/media/media-34056.pdf

Share Button

Tenable Security Center Nedir?

Gün geçtikçe önem kazanan ve piyasadaki oyuncu sayısı artan bir sektör vulnerability scanner sektörü. Tenable bu sektördeki eski ve güçlü oyunculardan birisi.

Bu haftaki yazımda bu eski ve güçlü oyuncunun yeni ürünlerinden birisi olan security center ürününe değinmek istedim. Bu ürün normal zafiyet tarama araçlarından biraz farklı, scan engine security center içerisinde yer almıyor, nessus scan engine ile entegre olarak çalışıyor.

Security center tek başına bir tarama yapmazken farklı networklerdeki tarama motorlarından, pasif tarama motorlarından, log korelasyon ürünlerinden aldığı datayı tek bir merkezde toplamayı, bu merkezden yönetmeyi sağlıyor. Kısaca ağınızdaki güvenlik zafiyeti, log v.b. dataları tek bir merkezde toplamayı hedefleyenler için tasarlanmış bir ürün.

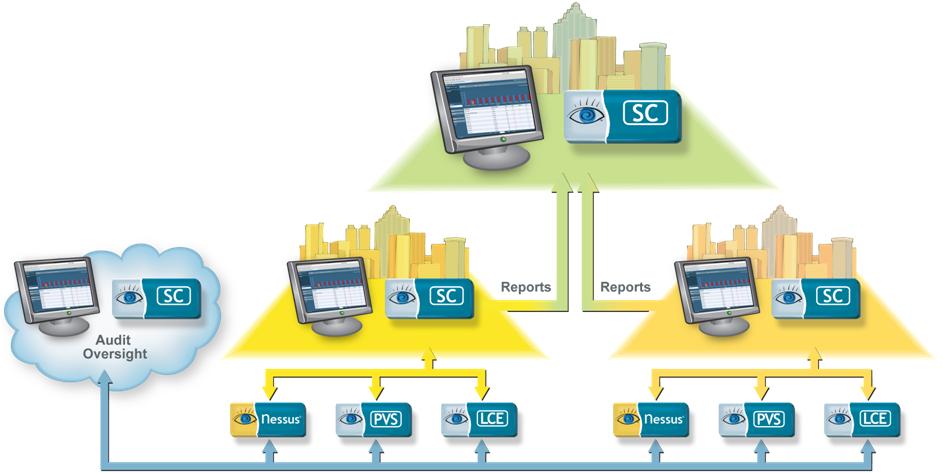
Öncelikle ürünü network de nasıl konumlandırabileceğimize bakalım,

Yukarıdaki resimde de görmüş olduğunuz gibi Security center aşağıdaki ürünler ile entegre olabilmektedir.

Nessus : Zafiyet tarama motoru (Vulnerability Scanner)

PVS : Pasif zafiyet tarama (Passive Vulnerability Scanner)

LCE : Log Korelasyon Motoru (Log Correlation Engine)

Bu yapıyı örnek bir senaryo ile açıklayalım.

Örnek Senaryo :

Çok fazla şube ağı olan bir kurumum bilgi güvenliği ekibinde çalışıyorum (hava yolu şirketi, banka, telekomünikasyon şirketleri v.b.) çok fazla şehir ve ülke de şirkete ait sistemler var ve bu sistemlerin güvenliğini sağlamak zorundayım.

Bu durumda her lokasyon için zafiyet tarama yazılımı, SIEM ürünleri v.b. alabilir, bu ürünler üzerinden sistemlerinizin güvenlik durumunu takip edebilirsiniz. Bu bir çözüm ancak bir rapor almak istediğimde her lokasyona tek tek erişim sağlamak, buradaki bilgileri alıp raporlama v.b. işlemleri tek tek yapmak oldukça zor, zahmetli ve iş yükü oluşturan bir durumdur. Bu gibi seneryolar için security center ürününü kullanmak oldukça avantajlı olacaktır.

İzmir ve ankaradaki lokasyonlarınıza nessus, PVS ve LCE ürünlerini konumlandırabilir, bu ürünleri istanbul daki security center ürününüz ile entegre edebilir ve kuruma ait tüm ağı istanbul daki security center ürününden yönetebilirsiniz.

Security Center ürünün temel özellikleri nelerdir?

1- Next Gen Vulnerability Management

2- Malware Detection

3- Compliance And Patch Monitoring

4- Network Behavior Analysis

5- Log Collection

6- Forensic Analysis

7- Incident Response

8- Mobile, Virtual and Cloud Coverage

Bu haftaki yazımda sizlere tenable şirketine ait Security center ürünün temel özelliklerinden ve nasıl konumlandırılabileceğinden bahsetmek istedim. Ürün ile ilgili daha detaylı bilgi almak isterseniz tenable.com adresini ziyaret edebilir veya kayhan.kayihan(at)endersys.com adresi üzerinden benimle iletişime geçebilirsiniz.

Share Button

BYOD & Mobile Security Report 2014

Günümüz dünyasında giderek artan BYOD kavramı için güzel bir çalışma yapılmış, bu çalışmayı sizlerle paylaşmak istedim.

BYOD açılım olarak Bring Your Own Device demek, türkçeleştirdiğimizde kendi cihazını getir anlamına gelmekte, çalışanların şahsına ait telefon ve bilgisayarlarını iş için kullanmaları ve bu kullanım sonucunda ortaya çıkabilecek zafiyetler güvenlik dünyasının yeni konusu.

Çalışma Linkedin deki informatin Security community kurucusu Holger Schuzle tarafından hazırlanmış.

Rapora ait detaylara buradan ulaşabilirsiniz  > BYOD & Mobile Security Report 2014

Share Button

ORA-01653: unable to extend table SPACEWALK.RHNPACKAGECAPABILITY

Bugün ofiste ürün testleri sırasında Oracle Spacewalk ürünü ile ilgilendim. Ürünün kurulumunu tamamlayarak paket senkronizasyonu başlattıktan bir süre sonra aşağıdaki gibi bir hata aldım.

[important]

13/9763 : ofa-2.6.32-300.38.1.el5uek-1.5.1-4.0.58-0.x86_64
(1653, ‘ORA-01653: unable to extend table SPACEWALK.RHNPACKAGECAPABILITY by 128 in tablespace SYSTEM\n’, ‘insert into rhnPackageCapability (id, name, version) values (:id, :name, :version)’)

[/important]


Hatayı kontrol ettiğimde problemin tablo daki table scpace doluluğundan kaynaklandığını fark ettim. Oracle database baglanarak bu durumu kontrol ettiğimde gerçekten doluluk oranın %100 olduğunu gördüm.

Nasıl kontrol ediyorum?

[important]SQL> select FILE_NAME,TABLESPACE_NAME,BYTES/1024/1024,MAXBYTES/1024/1024 from dba_data_files where TABLESPACE_NAME like ‘%’  order by TABLESPACE_NAME;[/important]

[important]

/u01/app/oracle/oradata/XE/system.dbf
SYSTEM 600 / 600

[/important]


Çözüm :

Bu problemi çözebilmek için resize etmem gerekiyor, resize işlemi aşağıdaki komut ile gerçekleştirilebilir,

[important]ALTER DATABASE DATAFILE ‘/u01/app/oracle/oradata/XE/system.dbf’ RESIZE 11000M[/important]

Resize işleminden sonra yeniden kontrol ediyorum,

[important]

/u01/app/oracle/oradata/XE/system.dbf
SYSTEM 1000 / 600

[/important]


Bu işlem sonrasında sync işlemini yeniden başlattığımda paketlerin sync olduğunu ve oracle db bunların insert edilebildiğini görebiliyorum.

Share Button